2 TCP IP의 데이터를 전기신호로 만들어 보낸다
2.2 서버에 접속한다
1. 접속의 의미
소켓을 만들면 애플리케이션(브라우저)은 connect를 호출합니다. 그러면 프로토콜 스택은 자기쪽의 소켓을 서버측 소켓에 접속합니다.
그러나 소켓을 만든 직후는 아직 거기에 아무 것도 기록되어 있지 않으므로 통신 상대가 누구인지도 모릅니다.
그래서 클라이언트에서 ‘이곳의 IP 주소는 xxx.xxx.xxx.xxx이고 포트 번호는 yyyy입니다. 데이터 송·수신을 하고 싶은데 어떠세요?‘라고 정보를 알려서 통신하려는 클라이언트가 있다는 것을 서버측에 전달합니다.
접속 동작의 첫 번째 동작은 통신 상대와의 사이에 제어 정보를 주고받아 소켓에 필요한 정보를 기록하고 데이터 송·수신이 가능한 상태로 만드는 것입니다.
데이터 송·수신 동작을 실행할 때는 송·수신하는 데이터를 일시적으로 저장하는 메모리 영역이 필요한데, 이 메모리 영역을 ‘버퍼 메모리’라고 부릅니다. 버퍼 메모리의 확보도 접속 동작을 할 때 실행됩니다.
2. 맨 앞부분에 제어 정보를 기록한 헤더를 배치한다
통신 동작에 이용하는 ‘제어 정보’에는 크게 나누어 두 종류가 있습니다.
- 헤더에 기입되는 정보
- 소켓(프로토콜 스택의 메모리 영역)에 기록되는 정보
클라이언트와 서버는 헤더에 필요한 정보를 기록하여 연락을 취하면서 통신 동작을 진행하고 있습니다.
송신측 : 데이터 송신 동작을 개시합니다.
수신측 : 예, 잘 알겠습니다.
송신측: 00번째 데이터를 보냅니다.
수신측: 00번째 데이터를 받았습니다.
이런 식의 대화가 헤더에 기록된 제어 정보에 의해 이루어집니다.
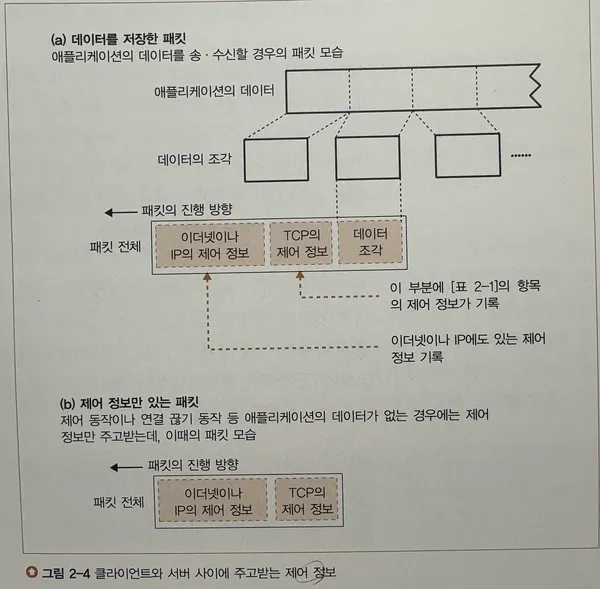
제어 정보는 소켓에 기록하여 프로토콜 스택의 동작을 제어하기 위한 정보가 더 있습니다. 여기에는 애플리케이션에서 통지된 정보, 통신 상대로부터 받은 정보 등이 수시로 기록됩니다. 송·수신 동작의 진행 상황 등도 수시로 기록되고, 프로토콜 스택은 하나하나 차례로 정보를 참조하면서 움직입니다. 그러므로 소켓의 제어 정보는 프로토콜 스택의 프로그램과 일체화되어 있다고 해도 좋을 것입니다.
소켓에 기록한 제어 정보는 상대측에서 볼 수 없습니다. 왜냐하면 규칙에 따라 헤더에 제어 정보를 기록하여 대화하면, 그것으로 클라이언트와 서버가 서로 연락을 취하기 때문입니다. 예를 들어 내부 구조가 다른 윈도우와 리눅스라는 OS는 프로토콜 스택을 만드는 방법이 다르므로 필요한 제어 정보도 다를 것입니다. 하지만 양자가 문제 없이 통신할 수 있으며, 컴퓨터와 휴대전화로 통신할 때도 마찬가지입니다.
소켓에 기록하는 제어 정보는 프로토콜 스택을 만드는 사람에 따라 달라지므로 간단히 설명할 수 없습니다. 그러나 소켓의 제어 정보 중에서 중요한 것은 명령에 의해 표시할 수 있는데(윈도우의 netstat 참조), 이것은 어느 OS의 프로토콜 스택에도 공통입니다. 이렇게 중요한 정보를 알면 프로토콜 스택의 움직임을 이해할 수 있을 것입니다.
3. 접속 동작의 실제
접속 동작의 의미를 알았으니 이제 이 동작을 따라가보죠.
connect(<디스크립터>, <서버측의 IP 주소와 포트 번호>, ......)
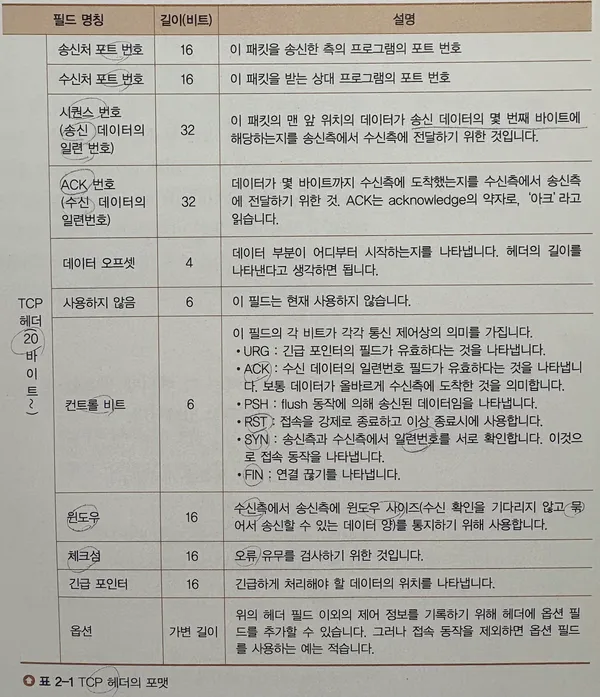
여기에 서버측의 IP 주소와 포트 번호를 쓰면 명령이 프로토콜 스택의 TCP 담당 부분에 전달됩니다. 그러면 TCP 담당 부분은 IP 주소로 표시된 상대, 즉 서버의 TCP 담당 부분과의 사이에 제어 정보를 주고받습니다. 먼저 데이터 송·수신 동작의 개시를 나타내는 제어 정보를 기록한 헤더를 만듭니다.
TCP 헤더에는 다수의 항목이 있는데, 여기에서 중요한 것은 송신처와 수신처의 포트 번호입니다. 이를 통해 송신처가 되는 클라이언트측의 소켓과 수신처가 되는 서버측의 소켓을 지정할 수 있습니다. 즉 접속해야 하는 소켓이 어느 것인지 확실히 하고 컨트롤 비트인 SYN이라는 비트를 1로 만듭니다. 이렇게 해서 접속한다고 생각하세요. 이것 외에도 시퀀스 번호나 윈도우에도 적정 값을 설정하지만 이와 관련된 사항은 나중에 설명합니다.
접속 동작의 첫 걸음은 TCP 담당 부분에서 접속을 나타내는 제어 정보를 기록한 TCP 헤더를 만드는 것입니다. 그리고 TCP 헤더의 송신처와 수신처의 포트 번호로 접속하는 소켓을 지정합니다.
이렇게 해서 TCP 헤더를 만들면 이것을 IP 담당 부분에 건네주어 송신하도록 의뢰합니다. 그러면 IP 담당 부분이 패킷 송신 동작을 실행하고 네트워크를 통해 패킷이 서버에 도착하면 서버측의 IP 담당 부분이 이것을 받아 TCP 담당 부분에 건네줍니다. 이후 서버측의 TCP 담당 부분이 TCP 헤더를 조사하여 기록되어 있는 수신처 포트 번호에 해당하는 소켓을 찾아냅니다. 접속을 기다리는 상태에 있는 소켓 중에서 TCP 헤더의 수신처 포트 번호와 같은 번호가 기록된 것이 해당하는 소켓입니다. 그리고 해당하는 소켓이 발견되면 여기에 필요한 정보를 기록하고 접속 동작이 진행중이라는 상태가 됩니다. 이 과정이 끝나면 서버의 TCP 담당 부분은 응답을 돌려보냅니다.
클라이언트와 마찬가지로 송신처와 수신처의 포트 번호나 SYN 비트 등을 설정한 TCP 헤더를 만듭니다. 그리고 응답을 돌려보낼 때 ACK라는 컨트롤 비트도 1로 만듭니다. 이것은 패킷을 받은 것을 알리기 위한 동작입니다. 네트워크에는 오류가 있을 수 있으므로 패킷이 없어지는 경우에는 패킷이 도착한 것을 확인하는 동작이 진행됩니다. 이를 위해 ACK 비트를 1로 만드는 것입니다. 그리고 TCP 헤더를 IP 담당 부분에 건네주어 클라이언트에 반송하도록 의뢰합니다.
그러면 패킷이 클라이언트에 돌아오고 IP 담당 부분을 경유하여 TCP 담당 부분에 도착합니다. 이때 TCP 헤더를 조사하여 서버측의 접속 동작이 성공했는지 확인합니다. SYN이 1이면 접속 성공이므로 소켓에 서버의 IP 주소나 포트 번호 등과 함께 소켓에 접속 완료를 나타내는 제어 정보를 기록합니다. 이로써 클라이언트측은 끝나지만 한 가지 작업이 더 남아있습니다. 먼저 서버가 응답을 돌려보낼 때 ACK 비트를 1로 만들었는데, 이것과 같이 패킷이 도착한 것을 서버에 알리기 위해 ACK 비트를 1로 만든 TCP 헤더를 반송합니다. 그리고 이것이 서버에 도착하면 접속 동작의 대화가 끝납니다.
이로써 소켓은 데이터를 송·수신할 수 있는 상태가 됩니다. 이때 파이프와 같은 것으로 소켓이 연결되었다고 생각할 수 있습니다. 이 파이프와 같은 것을 커넥션이라고 합니다. 또한 커넥션은 데이터 송·수신 동작을 계속하고 있는 동안, 즉 close를 호출하여 연결을 끊을 때까지 계속 존재합니다. 이렇게 해서 커넥션이 이루어지면 프로토콜 스택의 접속 동작이 끝나므로 connect의 실행이 끝나면서 애플리케이션을 제어할 수 있게 됩니다.