1 웹 브라우저가 메시지를 만든다
1.3 전 세계의 DNS 서버가 연대한다
1. DNS 서버의 기본 동작
DNS 서버의 기본 동작은 클라이언트에서 조회 메시지를 받고 조회의 내용에 응답하는 형태로 정보를 회답하는 일입니다. 조회 메시지에는 다음의 세 가지 정보가 포함되어 있습니다.
(a) 이름
서버나 메일 배송 목적지(메일 주소에서 @ 뒷부분의 이름)와 같은 이름입니다.
(b) 클래스
DNS의 구조를 고안했을 때 인터넷 이외에도 네트워크에서의 이용까지 검토하여 이것을 식별하기 위해 클래스라는 정보를 준비했습니다. 그러나 지금은 인터넷 이외의 네트워크는 소멸되었으므로 클래스는 항상 인터넷을 나타내는 IN이라는 값이 됩니다.
(c) 타입
이름에 어떤 타입(종류)의 정보가 지원되는지를 나타냅니다. 예를 들어 타입이 A이면 이름에 IP 주소가 지원되는 것을 나타내며, MX이면 이름에 메일 배송 목적지가 지원된다는 것을 나타냅니다. 또한 이 타입에 따라 클라이언트에 회답하는 정보의 내용이 달라집니다.
A는 address의 약자입니다.
DNS 서버에는 이들 세 가지 정보에 대응하여 클라이언트에 회답하는 항목을 등록해 두었습니다.
예를 들어 이름이 www.lab.cyber.co.kr인 서버의 IP 주소를 조사할 때 클라이언트는 다음과 같은 정보를 포함한 조회 메시지를 DNS 서버에 보냅니다.
(a) 이름 = www.lab.cyber.co.kr
(b) 클래스 = IN
(c) 타입 = A
그러면 DNS 서버는 등록된 정보를 찾아서 이름, 클래스, 타입의 세 가지가 일치하는 것을 찾습니다. 이들 세 가지 항목이 일치하면 여기에 등록되어 있는 192.0.2.226이라는 값을 클라이언트에 회답합니다.
IP 주소를 조회할 때는 A라는 타입을 사용하지만, 메일 배송 목적지를 조회할 때는 MX라는 타입을 사용합니다. 예를 들어 tone@cyber.co.kr이라는 메일 주소가 있는데, 배송 목적지의 메일 서버를 조사할 경우에는 @ 뒤에 있는 이름이 메일 배송 목적지가 되므로 그 이름을 조회합니다. 조회 메시지의 항목은 다음과 같이 될 것입니다.
(a) 이름 = cyber.co.kr
(b) 클래스 = IN
(c) 타입 = MX
그러면 DNS 서버는 10과 mail.cyber.co.kr이라는 두 개의 항목에 회답합니다. 타입이 MX인 경우에는 메일 서버의 우선 순위와 메일 서버의 이름이라는 두 항목이 등록되어 있기 때문입니다. 또한 MX의 경우에는 회답뿐만 아니라 mail.cyber.co.kr이라는 메일 서버의 IP 주소도 함께 회답합니다. 표의 세 번째 행에 IP 주소를 등록한 행이 있으므로 mail.cyber.co.kr이라는 이름에서 해당 행을 찾아서 함께 회답하는 것입니다. 이 예에선 192.0.2.227이라는 IP 주소를 함께 회답하겠죠. 이와 같이 이름과 타입에 따라 조사하는 정보를 지정하고, 그것에 따라 해당하는 것을 찾아 클라이언트에 회답하는 것이 DNS 서버의 기본 동작입니다.
메일 서버의 우선 순위: 메일 배송 목적지로 복수의 메일 서버가 등록되어 있을 때 어느 메일 서버를 우선 선택해야 하는지를 판단하기 위한 값입니다. 작은 값으로 등록되어 있는 메일 서버를 우선 선택합니다.
DNS 서버는 서버에 등록된 도메인명과 IP 주소의 대응표를 조사하여 IP 주소를 회답합니다.
여기에서는 A와 MX라는 두 타입만 설명했지만, 이 밖에도 여러 타입이 있습니다. IP 주소에서 이름을 조사할 때 사용하는 PTR 타입, 이름에 닉네임(alias)을 붙이기 위한 CNAME, DNS 서버의 IP 주소를 등록하는 NS, 도메인 자체의 속성 정보를 등록하는 SOA 등입니다.
이 예에서는 등록 정보를 표 형태로 표현했지만, 실제로는 등록 정보가 설정 파일 등에 입력되어 있습니다. 그래서 표의 1행 정보에 해당하는 것을 리소스 레코드라고 부릅니다.
2. 도메인의 계층
인터넷에는 막대한 수의 서버가 있으므로 이것을 전부 1대의 DNS 서버에 등록하는 것은 불가능합니다. 그렇기 때문에 조회 메시지를 받은 DNS 서버에 정보가 등록되어 있지 않은 경우도 생깁니다.
결론부터 말하면 정보를 분산시켜서 다수의 DNS 서버에 등록하고, 다수의 DNS 서버가 연대하여 어디에 정보가 등록되어 있는지를 찾아내는 구조입니다.
우선 DNS 서버에 등록한 정보에는 모든 도메인명이라는 계층적 구조를 가진 이름이 붙여져 있습니다. 계층이라면 어렵게 느껴지지만 회사의 사업부, 부, 과와 같은 계층과 같다고 생각하면 되고, 이렇게 계층화해서 다수의 정보를 깔끔하게 정리할 수 있습니다.
DNS에서 취급하는 이름은 www.lab.cyber.co.kr처럼 점으로 구분되어 있는데, 이 점이 계층을 구분합니다. 오른쪽에 위치한 것이 상위의 계층을 나타냅니다. 그리고 하나의 부서에 해당하는 것을 도메인이라고 합니다. 그러므로 kr이라는 도메인의 아래에 co라는 도메인이 있고, 그 아래에 cyber라는 도메인이 있으며, 그 아래에 lab이라는 도메인, 그 도메인의 안에 www라는 이름이 있는 셈이 됩니다.
이렇게 계층화된 도메인의 정보를 서버에 등록하는데, 이때 하나의 도메인을 일괄적으로 취급합니다. 즉 한 대의 정보를 분할하여 복수의 DNS 서버에 등록하는 것은 불가능합니다. 단 DNS 서버와 도메인은 항상 1 대 1이 아니라 한 대의 DNS 서버에 복수 도메인의 정보를 등록할 수 있습니다. 즉 한 대의 DNS 서버에 도메인 한 대를 등록한다고 생각해도 좋습니다.
회사 도메인의 경우 사업부마다 DNS 서버를 두고 사업부마다 따로 도메인에 정보를 등록하는 경우도 있을 것입니다. 한 대의 도메인을 분할할 수 없다면 이와 같은 경우에 곤란하다고 생각할 수도 있습니다. 그러나 걱정하지 마세요. 도메인의 아래에 하위 도메인을 만들고 그것을 사업부마다 할당할 수 있으니까요. 예를 들어 회사의 도메인이 example.co.kr이라면 그 도메인의 아래의 sub1.example.co.kr, sub2.example.co.kr과 같은 몇 개의 도메인을 만든 후 사업부마다 하위 도메인을 할당할 수 있습니다.
3. 담당 DNS 서버를 찾아 IP 주소를 가져온다
다음은 DNS 서버에 등록한 정보를 찾아내는 방법입니다. 여기에서 중요한 것은 액세스 대상의 웹 서버가 어느 DNS 서버에 등록되어 있는지를 찾아내는 방법입니다.
인터넷에는 DNS 서버가 수만 대나 있으므로 닥치는 대로 뒤지면서 다닐 수는 없습니다. 그래서 다음과 같은 방법을 고안했습니다. 먼저 하위의 도메인을 담당하는 DNS 서버의 IP 주소를 그 상위의 DNS 서버에 등록합니다. 그리고 상위의 DNS 서버를 또 그 상위의 DNS 서버에 등록하는 식으로 차례대로 등록합니다. 즉 lab.glasscom.com이라는 도메인을 담당하는 DNS 서버를 glasscom.com의 DNS 서버에 등록하고, glasscom.com의 DNS 서버를 com 도메인의 DNS 서버에 등록하는 식입니다. 이렇게 하면서 상위의 DNS 서버에 가면 하위의 DNS 서버의 IP 주소를 알 수 있고, 거기에서 조회 메시지를 보낼 수 있습니다.
위의 설명에서는 com이나 kr라는 도메인(이것을 최상위 도메인이라 함)의 DNS 서버에 하위의 DNS 서버를 등록한 곳에서 끝나는 것처럼 보이지만, 사실은 그렇지 않습니다. 인터넷의 도메인은 com이나 kr의 상위에 또 하나의 루트 도메인이라는 도메인이 있습니다. 루트 도메인에는 com이나 kr이라는 도메인명이 없으므로 보통 도메인을 쓸 때는 그것을 생략합니다. 하지만 루트 도메인을 명시적으로 써야 하는 경우에는 www.lab.glasscom.com.처럼 끝에 마침표를 찍어서 루트 도메인을 나타내지만, 보통은 그렇게 쓰지 않으므로 루트 도메인의 존재를 알아차리지 못합니다. 이 경우 루트 도메인이 존재하므로 DNS 서버에 com이나 kr의 DNS 서버를 등록합니다. 이렇게 해서 하위의 DNS 서버를 상위의 DNS 서버에 등록하여 루트 도메인에서 차례로 아래쪽으로 거슬러 내려갈 수 있습니다.
등록 작업은 한 가지가 더 있습니다. 루트 도메인의 DNS 서버를 인터넷에 존재하는 DNS 서버에 전부 등록하는 것입니다. 이렇게 해서 어느 DNS 서버도 루트 도메인에 액세스할 수 있게 됩니다. 그 결과, 클라이언트에서 어딘가의 DNS 서버에 액세스하면 여기에서부터 루트 도메인을 경유하여 도메인의 계층 아래로 찾아가서 최종적으로 원하는 DNS 서버에 도착합니다. 루트 도메인의 DNS 서버에 할당된 IP 주소는 전 세계에 13개밖에 없고 좀처럼 변경되지 않으므로 이것을 각 DNS 서버에 등록하는 작업은 어렵지 않습니다. 실제로 루트 도메인의 DNS 서버에 관한 정보는 DNS 서버 소프트웨어와 함께 설정 파일로 배포되어 있으므로 DNS 서버 소프트웨어를 설치하면 자동으로 등록이 완료됩니다.
여기까지가 준비 단계입니다. DNS 서버를 설정할 때 여기까지의 등록을 마칩니다. 이로써 DNS 서버는 수만 대 이상 있는 DNS 서버 중에서 원하는 DNS 서버를 찾아낼 수 있습니다.
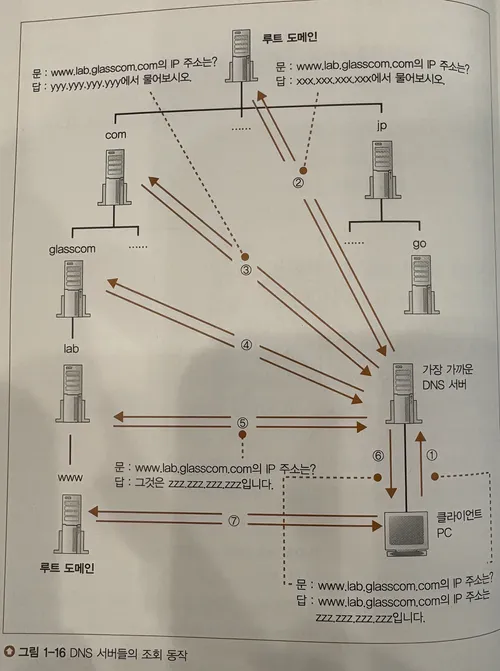
클라이언트에서 조회 메시지를 받은 DNS 서버는 이렇게 해서 IP 주소를 조사하고 이것을 클라이언트에 회답합니다.
브라우저가 gethostbyname을 호출하여 웹 서버의 주소를 조사하는 동작의 일부의 시작과 끝을 알 수 있습니다. 이것이 DNS 서버에 IP 주소를 조회하는 실제 동작입니다.
4. DNS 서버는 캐시 기능으로 빠르게 회답할 수 있다
현실의 인터넷에서는 한 대의 DNS 서버에 복수 도메인의 정보를 등록할 수 있으므로 각 도메인에 한 대씩 DNS 서버가 존재한다고 단정할 수 없습니다. 그림에서는 도메인마다 따로 DNS 서버를 썼지만 현실에는 상위와 하위의 도메인을 같은 DNS 서버에 등록하는 경우도 있습니다. 이 경우 상위의 DNS 서버에 조회하면 하위 DNS 서버를 한 개 건너뛰고, 다시 그 아래의 DNS 서버에 관한 정보가 돌아옵니다.
최상위 루트 도메인에서 차례대로 따라간다는 원칙대로 움직이지 않을 수도 있습니다. DNS 서버는 한 번 조사한 이름을 캐시에 기록할 수 있는데, 조회한 이름에 해당하는 정보가 캐시에 있으면 그 정보를 회답하기 때문입니다.
이 캐시의 원리에는 한 가지 주의할 점이 있습니다. 캐시에 정보를 저장한 후 등록 정보가 변경되는 경우도 있으므로 캐시 안에 저장된 정보는 올바르다고 단언할 수 없습니다. 따라서 DNS 서버에 등록하는 정보에는 유효 기한을 설정하고, 캐시에 저장한 데이터의 유효 기간이 지나면 캐시에서 삭제합니다. 또한 조회에 회답할 때 정보가 캐시에 저장된 것인지, 아니면 등록처 DNS 서버에서 회답한 것인지 알려줍니다.